✦Sicherheit

Remote-Desktop-Sicherheit — Ihr Datenschutz ist nicht optional. Sicherheit ohne Kompromisse.

Dank Remios Zero-Knowledge-Architektur können wir Ihre Daten nicht sehen — selbst wenn wir wollten. Kein Konto, kein Mittelsmann, nichts wird gespeichert.

E2E
verschlüsselt, jede Sitzung
Null
gespeicherte Konten
P2P
standardmäßig direkt
PFS
Forward Secrecy
✦Architektur

Acht Prinzipien, klar benannt.

Zero-Knowledge ist eine Eigenschaft dessen, wie Remio gebaut ist — keine Richtlinie, der Sie vertrauen müssen.

Zero-Knowledge-Architektur

Wir können nicht sehen, was wir nicht entschlüsseln können, weil uns die Schlüssel fehlen. Schlüssel werden zwischen Ihren Geräten abgeleitet und verlassen diese nie — selbst ein Gerichtsbeschluss könnte keine Kopie hervorbringen, die wir nicht besitzen.
Kein Konto, kein Angriffsziel

Keine E-Mail, kein Passwort, keine Nutzerdatenbank, die man knacken könnte. Als AnyDesk 2024 gehackt und TeamViewer von APT29 getroffen wurde, hatten sie Zugangsdaten zu verlieren. Remio hat nichts hinterlegt.

Direkt von Gerät zu Gerät

Ihre Daten fließen direkt zwischen Ihren Geräten. Der Verbindungsserver führt nur den Handshake durch; wenn ein Relay unvermeidbar ist, leitet es Pakete weiter, die es nicht lesen kann.

Ende-zu-Ende-Verschlüsselung

DTLS-SRTP — dieselbe branchenübliche Verschlüsselung, der bei Echtzeit-Video und -Sprache vertraut wird. Schlüssel werden nur zwischen Ihren Geräten ausgehandelt; selbst das Relay sieht nichts als Chiffretext.

Perfect Forward Secrecy

Jede Sitzung leitet einen frischen, einmaligen flüchtigen Schlüssel ab, der beim Trennen vernichtet wird. Frühere Sitzungen bleiben geschützt, selbst wenn künftig ein Schlüssel ausläuft.

Kopplung bei physischer Anwesenheit

Ein sechsstelliger Code, den Sie vom Host-Bildschirm ablesen, autorisiert ein Gerät, keine Identität — jederzeit erneuerbar und eher ein Schlüsselaustausch vor Ort als ein Konto.

Hardwaregestützte Schlüssel

Ihr Betriebssystem schützt Remios Geheimnisse mit seiner eigenen Hardware — Secure Enclave bei Apple, Secure Elements bei Android, der Vertrauenschip bei Windows. Nichts ist auslesbar, ohne das Gerät zu entsperren.

Ein Entwurf, jedes Gerät

Dieselbe Ende-zu-Ende-Verschlüsselung und dieselben Kopplungsregeln auf iPhone, iPad, Mac, Android, Windows und Linux. Es gibt keine schwächere App in der Familie.

Warum ganz ohne Konto? Lesen Sie den Essay zur Zero-Account-Philosophie →

✦Bedrohungsmodell

Was ändert sich, wenn der Anbieter gehackt wird?

Der ehrliche Test für jedes Remote-Desktop-Werkzeug ist, was ein Einbruch offenlegt. Bei Remio lautet die Antwort: nichts.

KriteriumRemioAnyDesk / TeamViewer
Stream-RoutingDirekt Peer-to-PeerÜber Server des Anbieters
Konto erforderlichKeines — nur PINJa, E-Mail + Passwort
Kann der Anbieter entschlüsseln?Konstruktionsbedingt unmöglichTechnisch möglich
Was ein Einbruch offenlegtKeine Nutzerdaten, die abfließen könntenAlle Nutzer (Vorfälle 2024)
Schutz vergangener SitzungenPerfect Forward SecrecyUnklar
Werbung & DatenhändlerNiemalsJe nach Anbieter verschieden
✦Kryptografie

Die Schlüssel verlassen Ihre Geräte nie.

Der Stream wird mit DTLS-SRTP und ECDHE-Schlüsselaushandlung geschützt — derselben Schlüsselaustausch-Familie, die hinter Signal, WireGuard und modernem HTTPS steht. Sitzungsschlüssel leben nur im Arbeitsspeicher, für die Dauer einer Sitzung, und verschwinden dann.

Keine Werbung, keine Datenhändler, kein Kontoprofil — Ihre Bildschirminhalte werden bei uns nie protokolliert, eingesehen oder sind entschlüsselbar.

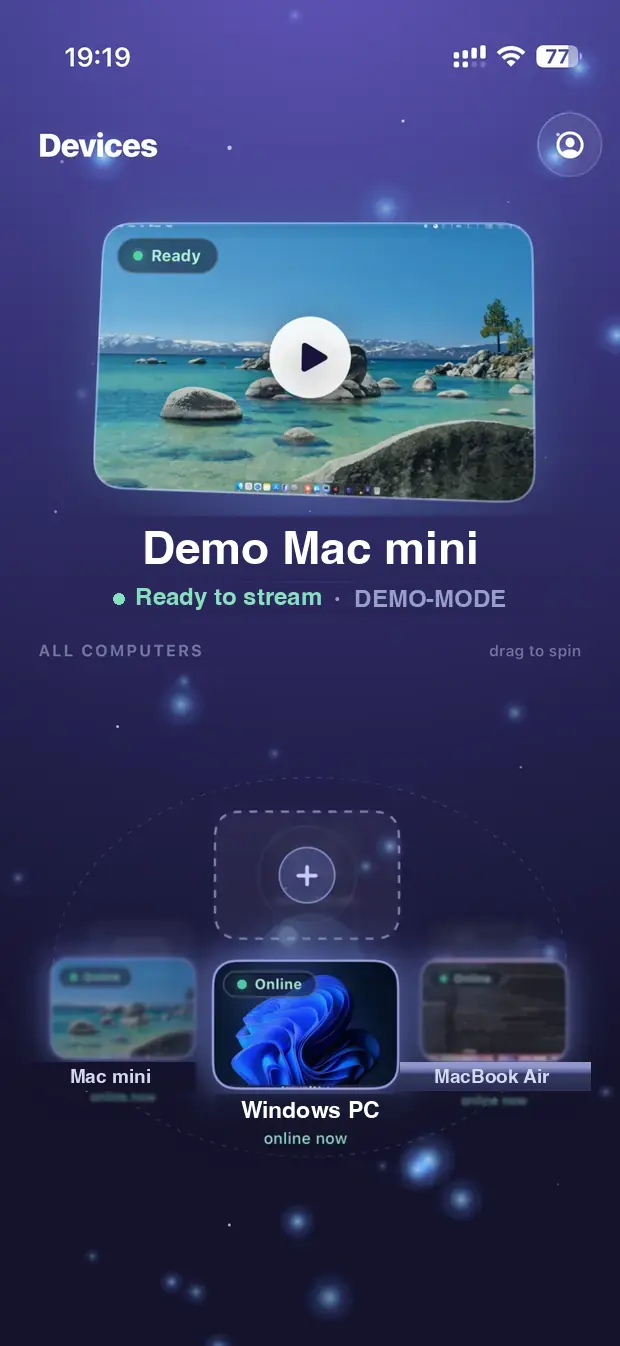
Remio-Geräteliste auf dem iPhone — per PIN gekoppelt, ohne Konto
✦Compliance

Nichts, was abfließen könnte, nichts zu melden.

Manche Schutzmaßnahmen sind bereits umgesetzt, andere sind unterwegs. Wir behaupten nur, was wir belegen können.

Bereits umgesetzt

DSGVO durch Architektur, hardwaregestützte Schlüssel, Forward Secrecy

Es werden keine personenbezogenen Daten erhoben, also gibt es nichts zu schützen — dazu Ratenbegrenzung am Signalisierungs-Eingang und Speicherung im sicheren Tresor der Plattform auf jedem Gerät.

Geplant für 2026

Unabhängiger Penetrationstest

Eine Red-Team-Prüfung durch einen Dritten mit öffentlichem Transparenzbericht.

Geplant für 2026

SOC 2 Type II

Unabhängige Prüfung von Sicherheitskontrollen, Verfügbarkeit und Vertraulichkeit.

Roadmap

Bug-Bounty-Programm

Prämien für verantwortungsvolle Offenlegung. Bis zum Start gehen Meldungen an [email protected].

Referenz

Vollständiges technisches Whitepaper

Verschlüsselung, Bedrohungsmodell, Transport, Kopplung und Schlüssel-Lebenszyklus im Detail — Whitepaper lesen →

✦Gesperrte Rechner

Ein gesperrter Computer, zu Ihren Bedingungen erreichbar.

Remio umgeht die Sperre Ihres Computers nicht — es streamt den echten Sperrbildschirm und gibt Ihre Tastenanschläge an ihn weiter, sodass der Rechner Ihr Passwort genau so verlangt, als stünden Sie davor.

Die Sperre bleibt die Sperre

Ihr Betriebssystem prüft das Passwort, nicht Remio. Ihr Kontopasswort wird nie gespeichert, nie von unseren Servern gesehen und nie anders übertragen als in Form der verschlüsselten Tastenanschläge der Sitzung.

Das Entsperren ist eine Einstellung

Jeder Host entscheidet, ob ein verbundenes Gerät an seinem Sperrbildschirm tippen darf. Schalten Sie es aus, kann Ihr Gerät weiterhin sehen, dass der Rechner gesperrt ist — aber kein Tastenanschlag erreicht ihn, und der Client sagt das deutlich, statt so zu tun, als funktioniere es.

Nur Geräte, die Sie gekoppelt haben

Ein Gerät erreicht einen Host nur, wenn es bereits gekoppelt wurde — mit einem sechsstelligen Code, den Sie erneuern können, oder per QR-Scan. Der Host listet jedes gekoppelte Gerät auf, und das Entfernen eines Geräts trennt es auf der Stelle — es muss sich erneut koppeln, bevor es wieder hineinkommt.

Mehr zum Erreichen eines gesperrten Rechners — einschließlich eines MacBook mit geschlossenem Deckel — auf der Seite Entsperren aus der Ferne am Sperrbildschirm →

✦Teams & Einzelpersonen

Passend für eine Person oder ein kleines Team.

Dasselbe Zero-Knowledge-Design, das einen einzelnen Mac schützt, skaliert sauber auf eine Handvoll gekoppelter Geräte. Da Remio keinen zentralen Kontenspeicher hat, gibt es nichts einzurichten und nichts, was abfließen könnte — jedes Gerätepaar hält seine eigenen Schlüssel. Wir sind ein unabhängiges Projekt und bieten daher noch keinen Enterprise-Support, keine SOC-2-Bescheinigung und keine SLAs an; was wir bieten, ist eine Architektur, die in unserem Sicherheits-Whitepaper vollständig dargelegt ist.

✦Fragen

Häufig gestellte Fragen

Kann Remio meinen Bildschirm sehen?
Nein. Remio nutzt Ende-zu-Ende-Verschlüsselung mit DTLS-SRTP und ECDHE-Schlüsselaushandlung. Verschlüsselungsschlüssel werden zwischen Ihren Geräten abgeleitet und verlassen diese nie. Unser Server vermittelt Ihre Geräte nur untereinander — er kann den Stream nicht entschlüsseln, selbst wenn er dazu gezwungen würde. Die kryptografischen Schlüssel existieren auf unserer Seite nicht.
Gibt es ein Remio-Konto oder -Passwort?
Nein. Es gibt keine E-Mail, kein Passwort und keine zentrale Kontodatenbank. Geräte koppeln sich mit einem sechsstelligen Code, der auf dem Host-Computer angezeigt wird. Der Code autorisiert ein bestimmtes Gerät, keine Identität. Nichts über Sie wird auf unseren Servern gespeichert.
Was passiert, wenn Remios Server gehackt werden?
Unser Signalisierungsserver leitet nur Nachrichten zum Verbindungsaufbau weiter — er hält nie Streaming-Daten, Verschlüsselungsschlüssel oder Nutzer-Zugangsdaten. Es gibt keine Nutzerdatenbank, die abfließen könnte. Ein Einbruch in Remios Infrastruktur würde frühere Sitzungen nicht offenlegen, da jede Sitzung eigene flüchtige Schlüssel nutzt (Perfect Forward Secrecy).
Welche Verschlüsselung nutzt Remio?
DTLS-SRTP — die branchenübliche Verschlüsselung für Echtzeit-Medien — mit ECDHE-Schlüsselaushandlung zwischen Ihren Geräten. Jede Sitzung nutzt eigene flüchtige Schlüssel und bietet so Perfect Forward Secrecy — frühere Sitzungen bleiben geschützt, selbst wenn ein künftiger Schlüssel irgendwie kompromittiert würde. Die genauen Schutzprofile sind im Sicherheits-Whitepaper dokumentiert.
Wurde Remio unabhängig geprüft?
Unabhängige Penetrationstests und SOC 2 Type II sind für 2026 geplant. Ein Bug-Bounty-Programm für verantwortungsvolle Offenlegung steht auf der Roadmap.
Remio-App-Symbol

Datenschutz sollte kein Premium-Feature sein.

Ihr Computer von überall — kostenlos nutzbar, ohne Konto, auf unserer Seite wird nichts gespeichert.
