✦Sécurité

Sécurité du bureau à distance - votre vie privée n’est pas négociable. La sécurité sans compromis.

L’architecture à connaissance nulle de Remio signifie que nous ne pouvons pas voir vos données - même si nous le voulions. Pas de compte, pas d’intermédiaire, rien de stocké.

E2E
chiffré, à chaque session
Zéro
compte stocké
P2P
direct par défaut
PFS
confidentialité persistante
✦Architecture

Huit principes, énoncés simplement.

La connaissance nulle est une propriété de la façon dont Remio est construit - pas une politique à laquelle nous vous demandons de croire.

Architecture à connaissance nulle

Nous ne pouvons pas voir ce dont nous n’avons pas les clés de déchiffrement. Les clés sont dérivées entre vos appareils et ne les quittent jamais - même une décision de justice ne pourrait pas produire une copie que nous ne détenons pas.
Pas de compte, pas de cible

Pas d’e-mail, pas de mot de passe, pas de base d’utilisateurs à pirater. Quand AnyDesk a été victime d’une intrusion en 2024 et que TeamViewer a été visé par APT29, ils avaient des identifiants à perdre. Remio n’a rien en dépôt.

Direct, d’appareil à appareil

Vos données circulent directement entre vos appareils. Le serveur de connexion se contente de la poignée de main ; quand un relais est inévitable, il transmet des paquets qu’il ne peut pas lire.

Chiffrement de bout en bout

DTLS-SRTP - le même chiffrement standard de l’industrie, éprouvé dans la vidéo et la voix en temps réel. Les clés sont négociées uniquement entre vos appareils ; même le relais ne voit que du texte chiffré.

Confidentialité persistante parfaite

Chaque session dérive une clé éphémère neuve, à usage unique, détruite à la déconnexion. Les sessions passées restent protégées même si une clé future fuite.

Association que vous validez

Un appareil n’entre que lorsque vous l’y autorisez - en scannant le QR code de l’hôte, en saisissant l’ID de l’appareil et le PIN qu’il affiche, ou en vous connectant à votre compte Remio sur les deux. Le PIN se renouvelle de lui-même toutes les cinq minutes.

Les clés restent sur vos appareils

Chaque appareil garde sa clé d’association dans le stockage protégé que fournit son système - le Keychain sur les appareils Apple, l’Android Keystore, le stockage système chiffré sur Windows, un fichier privé sur Linux. Elle n’atteint jamais nos serveurs.

Une seule conception, tous les appareils

Le même chiffrement de bout en bout et les mêmes règles d’association sur iPhone, iPad, Mac, Android, Windows et Linux. Il n’y a pas d’app plus faible dans la famille.

Pourquoi se passer de compte ? Lisez l’essai sur la philosophie du zéro compte →

✦Modèle de menace

Que change une intrusion chez l’éditeur ?

Le test honnête de tout outil de bureau à distance, c’est ce qu’expose une intrusion. Avec Remio, la réponse est : rien.

CritèreRemioAnyDesk / TeamViewer
Acheminement du fluxDirect, de pair à pairVia les serveurs de l’éditeur
Compte requisAucun - code PIN uniquementOui, e-mail + mot de passe
L’éditeur peut-il déchiffrer ?Impossible par conceptionTechniquement possible
Ce qu’expose une intrusionAucune donnée utilisateur à divulguerTous les utilisateurs (incidents de 2024)
Protection des sessions passéesConfidentialité persistante parfaitePas clair
Publicité & courtiers en donnéesJamaisVariable selon l’éditeur
✦Cryptographie

Les clés ne quittent jamais vos appareils.

Le flux est protégé par DTLS-SRTP et une négociation de clés ECDHE - la même famille d’échange de clés que celle de Signal, WireGuard et du HTTPS moderne. Les clés de session ne vivent qu’en mémoire, le temps d’une session, puis disparaissent.

Pas de publicité, pas de courtiers en données, pas de profil de compte - le contenu de votre écran n’est jamais journalisé, inspecté ni déchiffrable de notre côté.

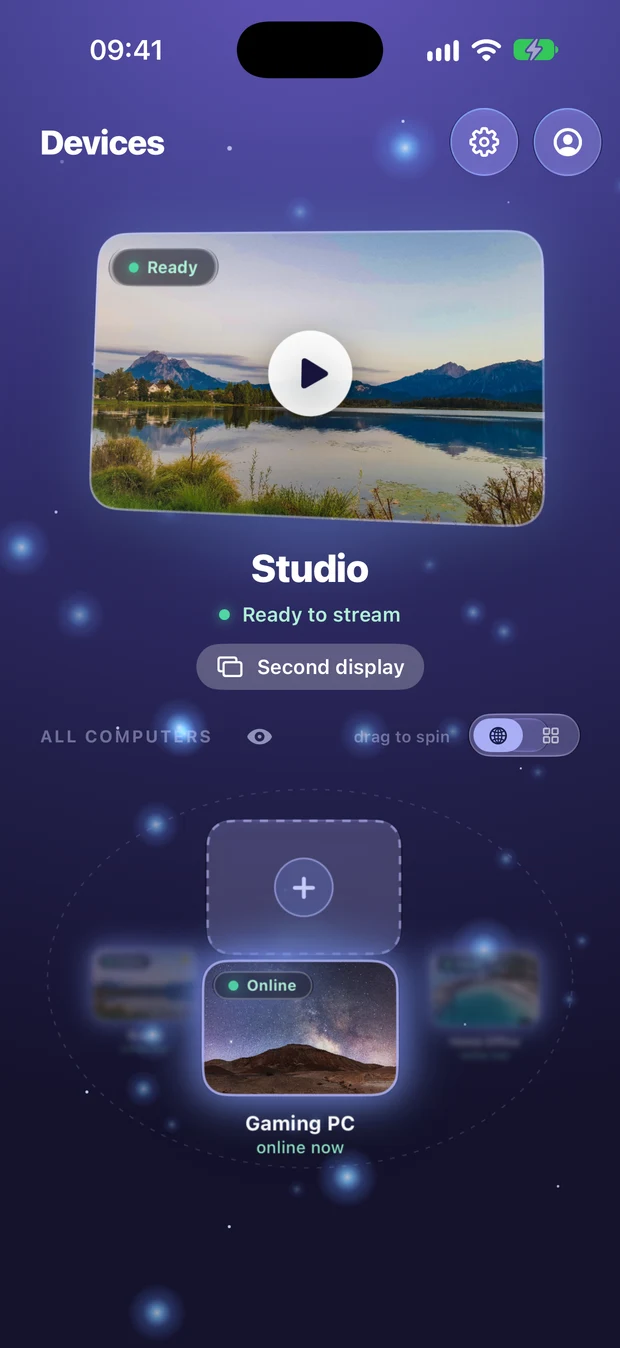
Liste des appareils Remio sur iPhone - associés par code PIN, sans compte
✦Conformité

Rien à divulguer, rien à signaler.

Certaines protections sont déjà en place ; d’autres sont en route. Nous n’affirmons que ce que nous pouvons prouver.

Déjà en place

RGPD par l’architecture, clés sur vos appareils, confidentialité persistante

Aucune donnée personnelle n’est collectée, il n’y a donc rien à protéger - en plus d’une limitation de débit sur notre serveur de connexion, et de clés conservées dans le stockage protégé propre à chaque appareil.

Feuille de route

Programme de bug bounty

Récompenses pour la divulgation responsable. D’ici son lancement, les signalements vont à security@remio.net.

Référence

Livre blanc technique complet

Chiffrement, modèle de menace, transport, association et cycle de vie des clés en détail - lire le livre blanc →

✦Machines verrouillées

Un ordinateur verrouillé, accessible selon vos conditions.

Remio ne contourne pas le verrouillage de votre ordinateur - il diffuse le véritable écran de verrouillage et lui transmet vos frappes, si bien que la machine vous demande votre mot de passe exactement comme si vous étiez devant elle.

Le verrou reste le verrou

C’est votre système d’exploitation qui valide le mot de passe, pas Remio. Le mot de passe de votre compte n’est jamais stocké, jamais vu par nos serveurs et jamais transmis autrement que sous la forme des frappes chiffrées de la session.

Le déverrouillage est un réglage

Chaque hôte décide si un appareil connecté peut écrire sur son écran de verrouillage. Désactivez-le : votre appareil voit toujours que la machine est verrouillée - mais aucune frappe ne l’atteint, et le client le dit clairement au lieu de faire semblant de fonctionner.

Uniquement les appareils que vous avez associés

Un appareil n’atteint un hôte que s’il est associé - par scan de QR code, par ID de l’appareil et PIN, ou en se connectant au même compte Remio que l’hôte. L’hôte liste chaque appareil associé, et en retirer un le déconnecte sur-le-champ. Sur votre propre appareil, l’option Verrouiller Remio demande Face ID, Touch ID, votre empreinte, Windows Hello ou votre code à l’ouverture, pour que quelqu’un qui emprunte votre appareil n’atteigne pas vos ordinateurs. Une session en cours continue.

Plus de détails sur l’accès à une machine verrouillée - y compris un MacBook capot fermé - dans le déverrouillage à distance sur l’écran de verrouillage →

✦Équipes & particuliers

Adapté à une personne seule comme à une petite équipe.

La même conception à connaissance nulle qui protège un seul Mac s’étend sans effort à une poignée d’appareils associés. Comme Remio n’a pas de registre central de comptes, il n’y a rien à provisionner et rien à divulguer - chaque paire d’appareils détient ses propres clés. Nous sommes un projet indépendant : nous ne proposons donc pas encore de support entreprise, d’attestation SOC 2 ni de SLA ; ce que nous proposons, c’est une architecture exposée en détail dans notre livre blanc sur la sécurité.

✦Questions

Questions fréquentes

Remio peut-il voir mon écran ?
Non. Remio utilise le chiffrement de bout en bout avec DTLS-SRTP et une négociation de clés ECDHE. Les clés de chiffrement sont dérivées entre vos appareils et ne les quittent jamais. Notre serveur se contente de mettre vos appareils en relation - il ne peut pas déchiffrer le flux, même contraint. Les clés cryptographiques n’existent pas de notre côté.
Y a-t-il un compte ou un mot de passe Remio ?
Non. Il n’y a ni e-mail, ni mot de passe, ni base de comptes centrale. Les appareils s’associent à l’aide d’un QR code ou d’un ID de l’appareil et d’un PIN affichés sur l’ordinateur hôte. Le PIN autorise un appareil précis, pas une identité. Rien à votre sujet n’est stocké sur nos serveurs.
Que se passe-t-il si les serveurs de Remio sont piratés ?
Notre serveur de connexion ne relaie que des messages d’établissement de connexion - il ne détient jamais de données de streaming, de clés de chiffrement ni d’identifiants d’utilisateur. Il n’y a aucune base d’utilisateurs à faire fuiter. Une intrusion dans l’infrastructure de Remio n’exposerait pas les sessions passées, car chaque session utilise des clés éphémères uniques (confidentialité persistante parfaite).
Quel chiffrement Remio utilise-t-il ?
DTLS-SRTP - le chiffrement standard de l’industrie pour les médias en temps réel - avec une négociation de clés ECDHE entre vos appareils. Chaque session utilise des clés éphémères uniques, ce qui assure la confidentialité persistante parfaite : les sessions passées restent protégées même si une clé future venait à être compromise. Les profils de protection exacts sont documentés dans le livre blanc sur la sécurité.
Remio a-t-il fait l’objet d’un audit indépendant ?
Pas encore. Remio est un projet indépendant et n’a fait l’objet ni d’un audit par un tiers ni d’une attestation SOC 2. L’ensemble de la conception est exposé dans notre livre blanc sur la sécurité, et les signalements de sécurité vont à security@remio.net - un programme de bug bounty figure sur la feuille de route.
Icône de l’app Remio

La confidentialité ne devrait pas être un produit premium.

Votre ordinateur, de n’importe où - gratuit, sans compte, rien de stocké de notre côté.
